
AI Agent sebagai Pengganti Antivirus: Yang Bisa, Yang Tidak Bisa, dan Cara Memasangnya dengan Aman
Antivirus bekerja dengan signature; AI agent bekerja dengan konteks dan tindakan. Ini pembagian kerja yang jujur antara keduanya — plus pagar yang wajib ada sebelum agent diberi izin bertindak di server produksi.
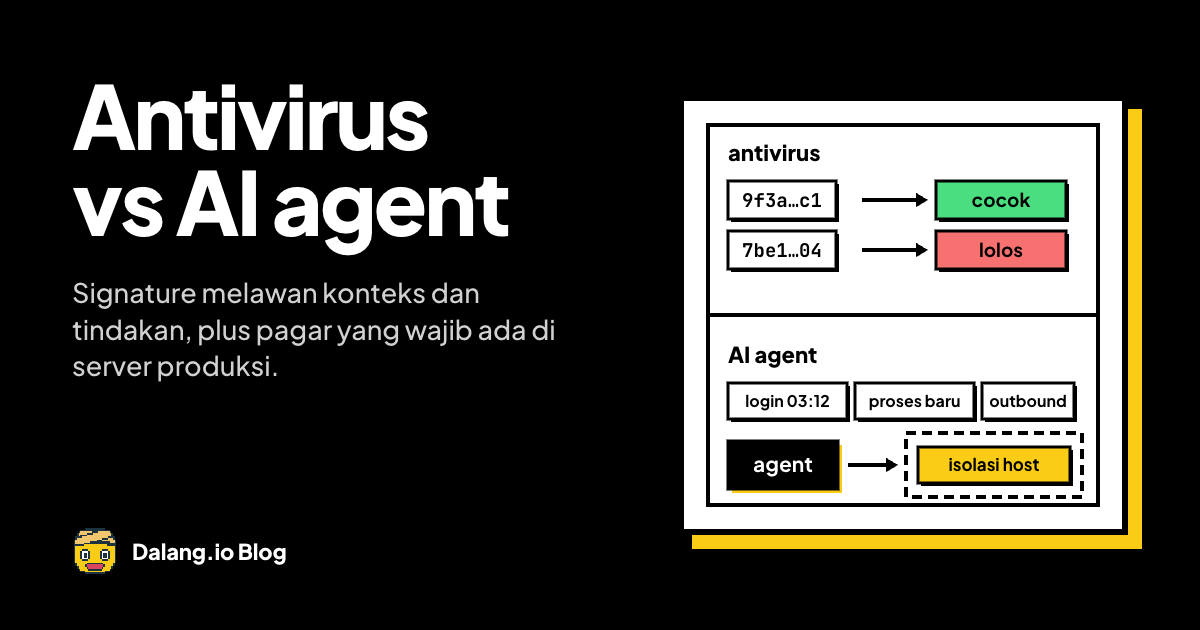
AI Agent Bukan Antivirus. Ia Lapisan yang Bertindak.
Ide “AI agent menggantikan antivirus” terdengar masuk akal sampai kamu melihat cara keduanya bekerja.
Antivirus adalah kontrol deterministik: ia mengenali pola yang sudah diketahui, memindai berkas, memblokir, dan mengarantina. Aturannya jelas, hasilnya bisa diulang, dan ia bekerja bahkan tanpa koneksi internet.
AI agent adalah lapisan penalaran: ia membaca konteks, menghubungkan peristiwa, memilih tindakan, lalu menjalankannya lewat API. Ia tidak menggantikan pemindaian berkas; ia menggantikan sebagian pekerjaan manusia yang selama ini menunggu alarm.
Kalau diposisikan dengan benar, keduanya saling melengkapi. Kalau diposisikan sebagai pengganti, kamu kehilangan deteksi yang deterministik dan mendapat sistem probabilistik dengan akses istimewa.
Yang Benar-Benar Bisa Dilakukan Agent
Bayangkan pukul tiga pagi. Sebuah service mati, atau ada lonjakan koneksi dari satu IP, atau sertifikat tinggal tiga hari.
Agent yang berjalan terus bisa:
- Membaca telemetri — log, metrik, status health check, riwayat deploy.
- Mengumpulkan konteks — apakah ini pola yang sama dengan insiden minggu lalu? Apakah ada perubahan konfigurasi sebelum kejadian?
- Menilai dampak — siapa yang terdampak, seberapa luas, apakah ada jalur pemulihan yang aman.
- Menjalankan tindakan terbatas — restart service, isolasi instance dari load balancer, blokir IP di firewall, rotasi kredensial, buka tiket dengan ringkasan.
- Memverifikasi hasil — apakah health check pulih? Apakah metrik kembali normal?
- Mencatat — apa yang dilihat, apa yang diputuskan, apa yang dijalankan, dan dengan izin siapa.
Itu bukan hal kecil. Sebagian besar waktu respons insiden habis di langkah membaca dan menghubungkan, bukan di langkah menekan tombol.
Yang Tidak Bisa Dilakukan Agent
Bagian ini yang sering hilang dari artikel tentang “AI security”.
- Deteksi malware tingkat berkas dan kernel. Antivirus/EDR punya driver, hook sistem, dan basis signature. Agent yang hanya melihat API dan log tidak melihat proses yang menyamar di memori.
- Bekerja tanpa koneksi dan tanpa model. Kalau model atau API-nya mati, agent berhenti. Kontrol deterministik tetap jalan.
- Menjamin hasil yang sama setiap kali. Model bahasa bersifat probabilistik. Untuk tindakan yang tidak boleh salah, kamu butuh aturan, bukan prediksi.
- Kebal terhadap prompt injection. Log, halaman web, email, dan nama berkas adalah input yang tidak dipercaya. Agent yang membaca semuanya bisa disuruh melakukan hal yang salah oleh data yang ia baca.
- Menjadi bukti audit dengan sendirinya. “Agent memutuskan begitu” bukan kontrol. Yang diaudit adalah kebijakan, izin, dan jejak tindakan.
Pembagian Kerja yang Jujur
| Lapisan | Peran | Sifat |
|---|---|---|
| Antivirus / EDR | Deteksi berkas, proses, dan perilaku yang diketahui | Deterministik, lokal |
| Firewall / WAF | Memblokir pola serangan dan sumber yang jelas berbahaya | Deterministik, berbasis aturan |
| Backup + snapshot | Jalur pemulihan saat tindakan salah | Deterministik |
| AI agent | Triase, korelasi, orkestrasi tindakan, verifikasi, eskalasi | Probabilistik, butuh pagar |
| Manusia | Keputusan berisiko tinggi dan perubahan kebijakan | Akuntabel |
Agent membuat lapisan deterministik bereaksi lebih cepat dan lebih tepat sasaran. Ia tidak menghapus kebutuhan lapisan itu.
Pagar yang Wajib Ada
Sebelum agent diberi izin menulis apa pun di produksi:
- Least privilege. Agent hanya boleh memanggil tindakan yang ada di allowlist. Tidak ada shell bebas, tidak ada kredensial root.
- Blast radius. Satu tindakan menyentuh satu resource. Tidak ada “hapus semua” dalam satu langkah.
- Idempotensi. Tindakan yang sama diulang tidak boleh memperburuk keadaan.
- Dry-run dan approval. Tindakan destruktif atau ireversibel menunggu manusia; yang rutin dan reversibel boleh otomatis.
- Audit log yang tidak bisa diedit agent. Siapa meminta, apa konteksnya, tindakan apa, hasilnya apa.
- Circuit breaker. Kalau tiga tindakan berturut-turut gagal, agent berhenti dan mengeskalasi — bukan mencoba terus.
- Pemisahan input dan instruksi. Data dari log atau internet tidak boleh diperlakukan sebagai perintah.
- Rollback yang diuji. Kemampuan memulihkan lebih penting daripada kemampuan bertindak.
Di Mana Ini Berguna Hari Ini
Paling masuk akal untuk pekerjaan yang berulang, terukur, dan punya jalur pemulihan jelas:
- service mati → restart → verifikasi health check,
- disk hampir penuh → bersihkan artefak yang aman → verifikasi,
- sertifikat hampir kedaluwarsa → perbarui → verifikasi,
- lonjakan error setelah deploy → rollback ke rilis sebelumnya,
- alert keamanan → kumpulkan bukti → blokir sumber → buka tiket.
Kurang masuk akal untuk:
- insiden yang belum pernah terlihat sebelumnya,
- keputusan yang menyentuh data pelanggan,
- investigasi forensik,
- perubahan kebijakan keamanan.
Kesimpulan
“Pengganti antivirus” adalah bingkai yang salah. Yang lebih akurat: agent adalah lapisan aktif di atas kontrol deterministik.
Di Dalang, bagian-bagiannya sudah ada dan bisa dipakai terpisah — tetapi Dalang tidak menjual antivirus atau produk “AI security”: Dalang CLI memberi perintah yang bisa dibaca mesin untuk provisioning dan tindakan infrastruktur, dengan mode non-interaktif untuk workflow yang sudah disetujui; uptime.dalang.io memeriksa layanan tiap 5 detik; Netsekurity memeriksa permukaan eksternal domain.
Yang belum boleh dilakukan siapa pun: memberi agent izin tak terbatas lalu berharap ia bijak. Izin, audit, dan rollback tetap pekerjaan manusia — dan itu bagian yang membuat otomasi layak dipercaya.